Pearl
 Bitway
 Pudgy Penguins
 Quantus
 Walrus
 Quant
 Artificial Superintelligence Alliance
Wichtigste Highlights:
- Mehr als 80% der 2,1 Mrd. $ Kryptowährung wurden über Infrastruktur-Exploits gestohlen.
- Seed-Phrase-Hijacking und Front-End-Hacks dominieren die gestohlenen Vermögenswerte.
- Der Bericht von TRM Labs drängt auf Multifaktorensicherheit und globale Zusammenarbeit.
Schwachstellen bei Krypto-Seed-Phrasen spielten bei den jüngsten Hacks eine große Rolle. Nach Angaben von TRM Labs haben Nutzer und Plattformen Anfang 2025 einen Rekordverlust von 2,1 Milliarden Dollar durch Cyberangriffe erlitten. Dies ist der höchste jemals gemeldete Verlust in sechs Monaten.
Der Bericht zeigt, dass mehr als zwei Drittel dieser Verluste auf zwei Hauptbedrohungen zurückzuführen sind. Der Diebstahl von Krypto-Seed-Phrasen und Hacks der Front-End-Infrastruktur erwiesen sich als effektiver und schädlicher denn je.
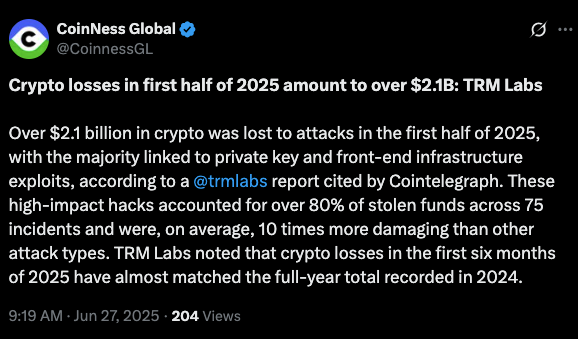
TRM Labs hat seine Ergebnisse am 27. Juni auf X veröffentlicht. Der Bericht unterstreicht eine große Veränderung in der Entwicklung der Krypto-Kriminalität.
Obwohl Verletzungen von Smart Contracts und Bridge-Protokollen traditionell große Verluste verursacht haben. Techniken, die direkt auf die Verbraucher abzielen oder die Kontrolle über ihre digitale Infrastruktur übernehmen, waren im Jahr 2025 bisher weit verbreitet.
Der Diebstahl von Krypto-Saatgut-Phrasen nimmt schnell zu
TRM Labs berichtet, dass Bedrohungsakteure ihre Phishing- und Malware-Angriffe intensiviert haben. Diese Kampagnen zielen nun speziell auf Krypto-Seed-Phrasen ab, einzigartige 12- oder 24-Wort-Schlüssel, die digitale Geldbörsen freischalten.
Wenn diese Sätze gesichert sind, bieten sie vollständigen Zugriff auf die digitalen Vermögenswerte eines Benutzers, und der Diebstahl ist nicht umkehrbar. Gleichzeitig kapern Hacker die Front-End-Wallets und Dapps. So können sie eingehende Transaktionen umleiten oder sensible Daten in Echtzeit dauerhaft kopieren.
Das Unternehmen warnte davor, dass solche Angriffe immer häufiger und schwieriger werden. Die meisten Angreifer nutzen keine traditionellen Blockchain-Schwachstellen aus.
Stattdessen nutzen sie das Vertrauen der Benutzer in externe Systeme und Schnittstellen aus. In mehreren Fällen wussten die Opfer nicht, dass ihre Geldbörsen gehackt worden waren, bis das Geld fehlte.
Um Geldbörsen-Schnittstellen zu kompromittieren, werden Front-End-Hacks verwendet
Front-End-Exploits auf der Infrastrukturseite nutzen das aus, was die Benutzer sehen und verwenden. Dies geschieht über die Wallet-Schnittstelle selbst oder die Skripte zur Bestätigung von Transaktionen.
Nehmen wir an, ein Angreifer verschafft sich Zugang zur Web-Infrastruktur eines Projekts, z. B. zu Content Delivery Networks oder GitHub-Repositories. Er kann bösartigen Code einschleusen, ohne die Blockchain zu verändern. Solche Angriffe sind Stealth-Angriffe und können sich regelmäßigen Audits oder Antiviren-Scannern entziehen.
Eine der Schadensquellen sind gefälschte Wallet-Anwendungen, bösartige Browser-Erweiterungen und gefälschte Support-Websites. Sie versprechen den Nutzern, ihnen zu helfen, eine gefälschte Kryptowährungs-Geldbörse zu erhalten. Einmal eingegeben, werden solche Phrasen gemined, um alle Gelder auf die Geldbörsen der Angreifer zu übertragen.
TRM Labs drängt auf mehrschichtige Sicherheit
TRM Labs schlägt vor, dass die Krypto-Community ein mehrschichtiges Sicherheitsmodell benötigt. Sie schlagen vor, physische Hardware-Authentifizierung, Biometrie und die Aufteilung von Krypto-Seed-Phrasen hinzuzufügen. Auf diese Weise kann keine Datei und kein Papier auf sie zugreifen.
Mehr als 80% der 2,1 Milliarden Dollar an Kryptoverlusten Anfang 2025 waren laut TRM Labs mit Lecks in der Seed-Phrase und Front-End-Hacks verbunden. Diese Schwachstellen waren die Haupteinstiegspunkte für Cyberkriminelle.
Es gibt einen entschiedenen Wandel in der Handlungsweise, und die Branche muss sich schnell ändern. Das Unternehmen forderte auch eine verstärkte Zusammenarbeit zwischen Blockchain-Projekten, der Polizei und Cybersicherheitsforschern.
Der Mangel an globaler Koordination ermöglicht es Kriminellen, ihre Gelder über die Ketten hinweg zu bewegen. Sie können die Transaktionen auch vermischen oder in Ländern mit wenig Krypto-Regulierung operieren.
Techniker raten zu zunehmender Raffinesse
Die Geschwindigkeit und Genauigkeit solcher Angriffe lösen in Sicherheitskreisen zunehmend Alarm aus. Wie ein anonymer Wallet-Entwickler sagte, handelt es sich nicht mehr um zufällige Phishing-E-Mails.
Sie sind sehr zielgerichtet, und viele ähneln dem tatsächlichen Design zuverlässiger Geldbörsen. Sogar erfahrene Nutzer werden ausgeknipst.
Viele Benutzer speichern ihre Krypto-Seed-Phrasen digital über Screenshots, Cloud-Dienste oder Messaging-Apps. Dies geschieht trotz wiederholter Warnungen vor dieser Praxis.
TRM Labs empfiehlt, Seed-Phrasen offline zu halten. Außerdem rät es zur Verwendung von Hardware-Wallets für die sichere langfristige Speicherung von Kryptowährungen.
Ein kritischer Moment für die Krypto-Sicherheit
Es ist besorgniserregend, dass 2023 und 2024 in den ersten sechs Monaten des Jahres 2025 weg vom Fenster sind. Außerdem zeigt der Diebstahl nur die Richtung, in die es geht. Solche Schwachstellen bedrohen die allgemeine Nutzung von Kryptowährungen und ihr Vertrauen, da sie im globalen Finanzsystem immer häufiger eingesetzt werden.
TRM Labs beendete den Bericht mit einer eindeutigen Aussage: Die derzeitigen Praktiken der Sicherheit von Kryptoanlagen sind unzureichend. Es sollte jetzt um den Schutz der gesamten Kette gehen, einschließlich der Benutzeroberfläche und der Infrastruktur.
Da Hacks von Krypto-Seedphrasen und Front-End-Angriffe Milliarden von Dollar kosten, steht die Branche vor zwei Entscheidungen: Es muss sich etwas ändern. Die Reaktion auf diese historischen Verstöße, ob robustere Sicherheitsmaßnahmen oder die Beibehaltung der Verwundbarkeit, könnte die neue Ära des digitalen Finanzwesens bestimmen.