Boomer
 hi
 Claudia
 Covenant x402
 Pearl
 Quantus
 Bitcoin
Wichtige Einblicke:
- Die Lazarus Group stahl Solana, überbrückte die Gelder zu Ethereum und verwendete Tornado.
- Die Ermittler haben festgestellt, dass 1,6 Millionen Dollar über Tornado Cash-Adressen gewaschen wurden.
- Mehr als 1,25 Millionen Dollar schlummern in einer Ethereum-Wallet und warten wahrscheinlich darauf, gewaschen zu werden.
Am 16. Mai 2025 entdeckten Krypto-Sicherheitsforscher einige komplexe Cyberangriffe, die zum Hack von 3,2 Millionen Solana (SOL) Token führten. Die Blockchain-Forensik hat den Angriff als das Werk der mit Nordkorea verbundenen Lazarus Group identifiziert.
Der Angriff wurde zunächst von einem On-Chain-Beobachter, ZachXBT, bemerkt, der ungewöhnliche Überweisungen auf einem Solana-Konto mit der Bezeichnung C4WYtB…e525 feststellte. Sie leerten mehrere Solana-Wallets, tauschten sie schnell aus und überbrückten sie mit Ethereum, was ein Beispiel für eine sich wiederholende Geldwäsche-Strategie ist, die von Lazarus-verbundenen Hacks übernommen wurde.
Kettenübergreifende Geldwäsche: Von Solana bis Ethereum
Die Aufzeichnung der Transaktionen in der Blockchain legt nahe, dass das gestohlene Geld über die Brückeninfrastruktur transferiert wurde. Dies ermöglichte es den Hackern, eine direkte Rückverfolgbarkeit zu vermeiden. Nach dieser Aktion wurde das Geld in Ethereum (ETH) transferiert, das derzeit um seinen Tiefpunkt kämpft, und auf zahlreiche Wallets verstreut, um seine Spur zu verwischen.
Die Daten zeigen, dass verschiedene Solana-kompatible Wallet-Abflüsse in die C4WYtB…e525 Wallet fließen. Anschließend wurden die Token in Ethereum eingezahlt und auf verschiedene Ethereum-Konten aufgeteilt, wie z. B. 0xd5de…5b13, 0x7cfa7…00df und 0xa5f9…d528, die mit demselben 3,2-Millionen-Dollar-Exploit in Verbindung standen.
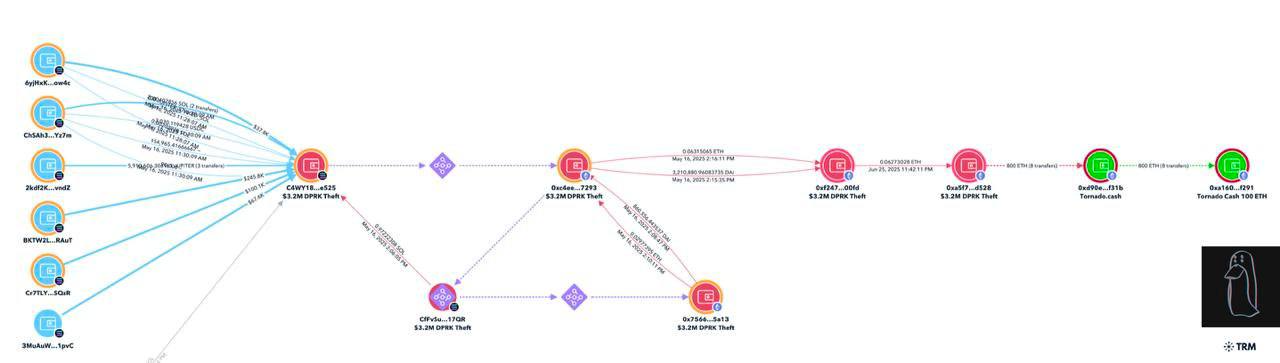
Am 25. und 27. Juni wurden 800 ETH oder etwa 1,6 Millionen Dollar der gewaschenen ETH bei zwei Transaktionen an Tornado Cash überwiesen. Tornado Cash ist ein Ethereum-Mixer, den ein Krypto-Nutzer nutzen kann, um die Transaktionshistorie zu verschleiern und häufig die gestohlenen Gelder von Cyberkriminellen zu waschen.
Tornado Cash steht wieder im Rampenlicht
Die Beteiligung des Angreifers an Tornado Cash spiegelt einige frühere Lazarus-Aktivitäten wider, da die Geldwäsche-Routen auf Token-Börsen, dezentralen Börsen und Mixern basierten, die keine KYC-Kontrollen (Know Your Customer) durchführen. Tornado Cash kann trotz der Sanktionierung durch das US-Finanzministerium im Jahr 2022 immer noch über die Nutzung dezentraler Hosting- und Open-Source-Infrastrukturen operieren.
Die Adressen 0x9c09…f31b und 0xa41d0…f291 wurden verwendet, um die 800 ETH über Tornado Cash zu waschen, ein Verfahren, das im Wesentlichen den Breadcrumb brach und anonymisierte. Das Geld wurde in Stücke von 100 ETH aufgeteilt, was ein bekannter Mechanismus ist, um die Fragmente von Transaktionen zu verbergen, die von Blockchain-Überwachungsplattformen angezeigt werden.
Es gibt eine Wallet, 0xa5f9…d528. Ihr Gesamtguthaben, einschließlich ETH und DAI, beträgt etwa 1,25 Millionen Dollar, was darauf hindeutet, dass ein Teil der gestohlenen Gelder noch gewaschen werden muss. Analysten kommen zu dem Schluss, dass diese Gelder brach liegen können oder darauf warten, einer weiteren Verzögerungstaktik unterworfen zu werden.
Wie aus dem Transaktionsdiagramm hervorgeht, begann die Transaktion mit mindestens sieben Solana-Wallets, die Gelder an eine zentrale Pooling-Wallet, C4WYtB…e525, überwiesen. Von dieser Wallet aus wurde dann eine Brückentransaktion durchgeführt, die die Solana-Token in Ethereum-kompatible Token umwandelte und sie an die drei entscheidenden ETH-Adressen weitergab.
Jede Stufe des Geldwäscheprozesses, wie z.B. 0xd5de…5b13 bis 0x7cfa7…00df bis 0xa5f9…d528, trug das Diebstahlskennzeichen TRM, was bestätigt, dass diese Aktivität mit der Lazarus Group verbunden war. Dieses Geld wurde dann in Tornado Cash transferiert, um in den letzten Phasen des Geldwäscheprozesses anonymisiert zu werden.
Lazarus Group erweitert Toolkit um NFT-Exploits
Seit ihrem Auftauchen im Jahr 2017 hat die Lazarus Group ihre Methoden zum Diebstahl und zur Wäsche von Kryptowährungen perfektioniert. Später kann sie direkte Versuche zur Wiedererlangung von Vermögenswerten leicht umgehen, indem sie Sicherheitslücken in den Wallets ausnutzt und Cross-Chain-Bridges verwendet. Solche Angriffe von Lazarus beinhalten in der Regel Phishing, Injektionen, Malware und den Missbrauch von Smart Contracts, gefolgt von einer schnellen Liquidierung von Vermögenswerten und Reinigung.
Der Solana-Angriff vom 16. Mai steht in engem Zusammenhang mit anderen Lazarus-zentrierten Angriffen, darunter der Horizon Bridge-Angriff von 2022 im Wert von 100 Millionen Dollar und der Lazarus-zentrierte Bybit-Hack von Anfang 2025 im Wert von 1,5 Milliarden Dollar. Sie alle zeigen das adaptive Set von Werkzeugen, einschließlich NFT Mints, Instant Exchange und dezentralisierte Anwendungen wie Tornado Cash.
Weitere Indikatoren für Lazarus-Operationen im forensischen Bereich sind GitHub und Code-Repositories, die auf Koreanisch eingerichtet wurden, VPN-Nutzung und Systemzeitzonen, die mit der nordkoreanischen Infrastruktur verbunden sind. Diese Trends untermauern den Status der Gruppe, die von der US-Regierung als Advanced Persistent Threat (APT) eingestuft wird und auf direkte Anweisung der nordkoreanischen Geheimdienste handelt.
Ende Juni entdeckten Sicherheitsforscher außerdem damit verbundene Schwachstellen in den NFT-Projekten ChainSaw und Favrr. Die Schwachstellen wurden ausgenutzt, um nicht autorisierte NFTs zu prägen, wodurch weitere Millionen Dollar an Verlusten entstanden. All dieses Geld wurde teilweise auch über bekannte zentrale Börsen mit hoher Liquidität gewaschen. Der neue Hack ist Teil der geschätzten 1,6 Milliarden, die Nordkorea allein im Jahr 2025 an digitalen Vermögenswerten gestohlen hat.
Haftungsausschluss
Dieser Artikel dient nur zu Informationszwecken und stellt keine Finanz-, Anlage- oder sonstige Beratung dar. Der Autor oder die in diesem Artikel erwähnten Personen sind nicht verantwortlich für finanzielle Verluste, die durch Investitionen oder den Handel entstehen können. Bitte recherchieren Sie selbst, bevor Sie finanzielle Entscheidungen treffen.