
 Quantus
 Injective
 NEAR Protocol
 Sei
 Derive
 Bitcoin
 Zcash

Основные сведения
- Новости криптовалют: ZachXBT разоблачил скоординированную сеть из более чем десяти аккаунтов, использующих войну.
- В сети рекламировалась схема pump and dump под названием $ORAMAMA 22 февраля 2026 года.
- Все 11 названных аккаунтов заблокировал ZachXBT вскоре после публикации расследования.
Расследователь криптоновостей ZachXBT разоблачил скоординированную сеть аккаунтов на X, создающую вирусную панику по поводу войны и геополитики, чтобы направить трафик на криптомошенников.
Расследование, опубликованное в теме 23 марта 2026 года, выявило более десяти аккаунтов, использующих схему, сочетающую в себе фермерство, поддельные раздачи и продвижение токенов с помощью насоса и дампа.
Операция проводится по последовательной схеме. Аккаунты покупаются с уже существующей базой подписчиков, а затем используются для размещения тревожного контента о войне и политических событиях несколько раз в день.
Альтернативные аккаунты в сети репостят контент, чтобы искусственно увеличить охват аудитории, в результате чего сообщения становятся вирусными с миллионами просмотров, тысячами лайков и ежедневными ответами.
Новости криптовалют: Как сеть создала вирусное распространение
ZachXBT подробно рассказал о стратегии сети. Приобретая аккаунты с устоявшейся аудиторией, операторы используют сгенерированные искусственным интеллектом персоны для создания фальшивых личностей влиятельных людей.
В качестве примера он привел аккаунт @wanglaurentceo, который он описал как созданную искусственным интеллектом поддельную версию известной медийной фигуры, построенную на основе купленного аккаунта с идентификатором пользователя 1804235884826333184.
Сообщения с этих аккаунтов были в основном посвящены преувеличенным или ложным утверждениям об иранском конфликте и геополитике Ближнего Востока.
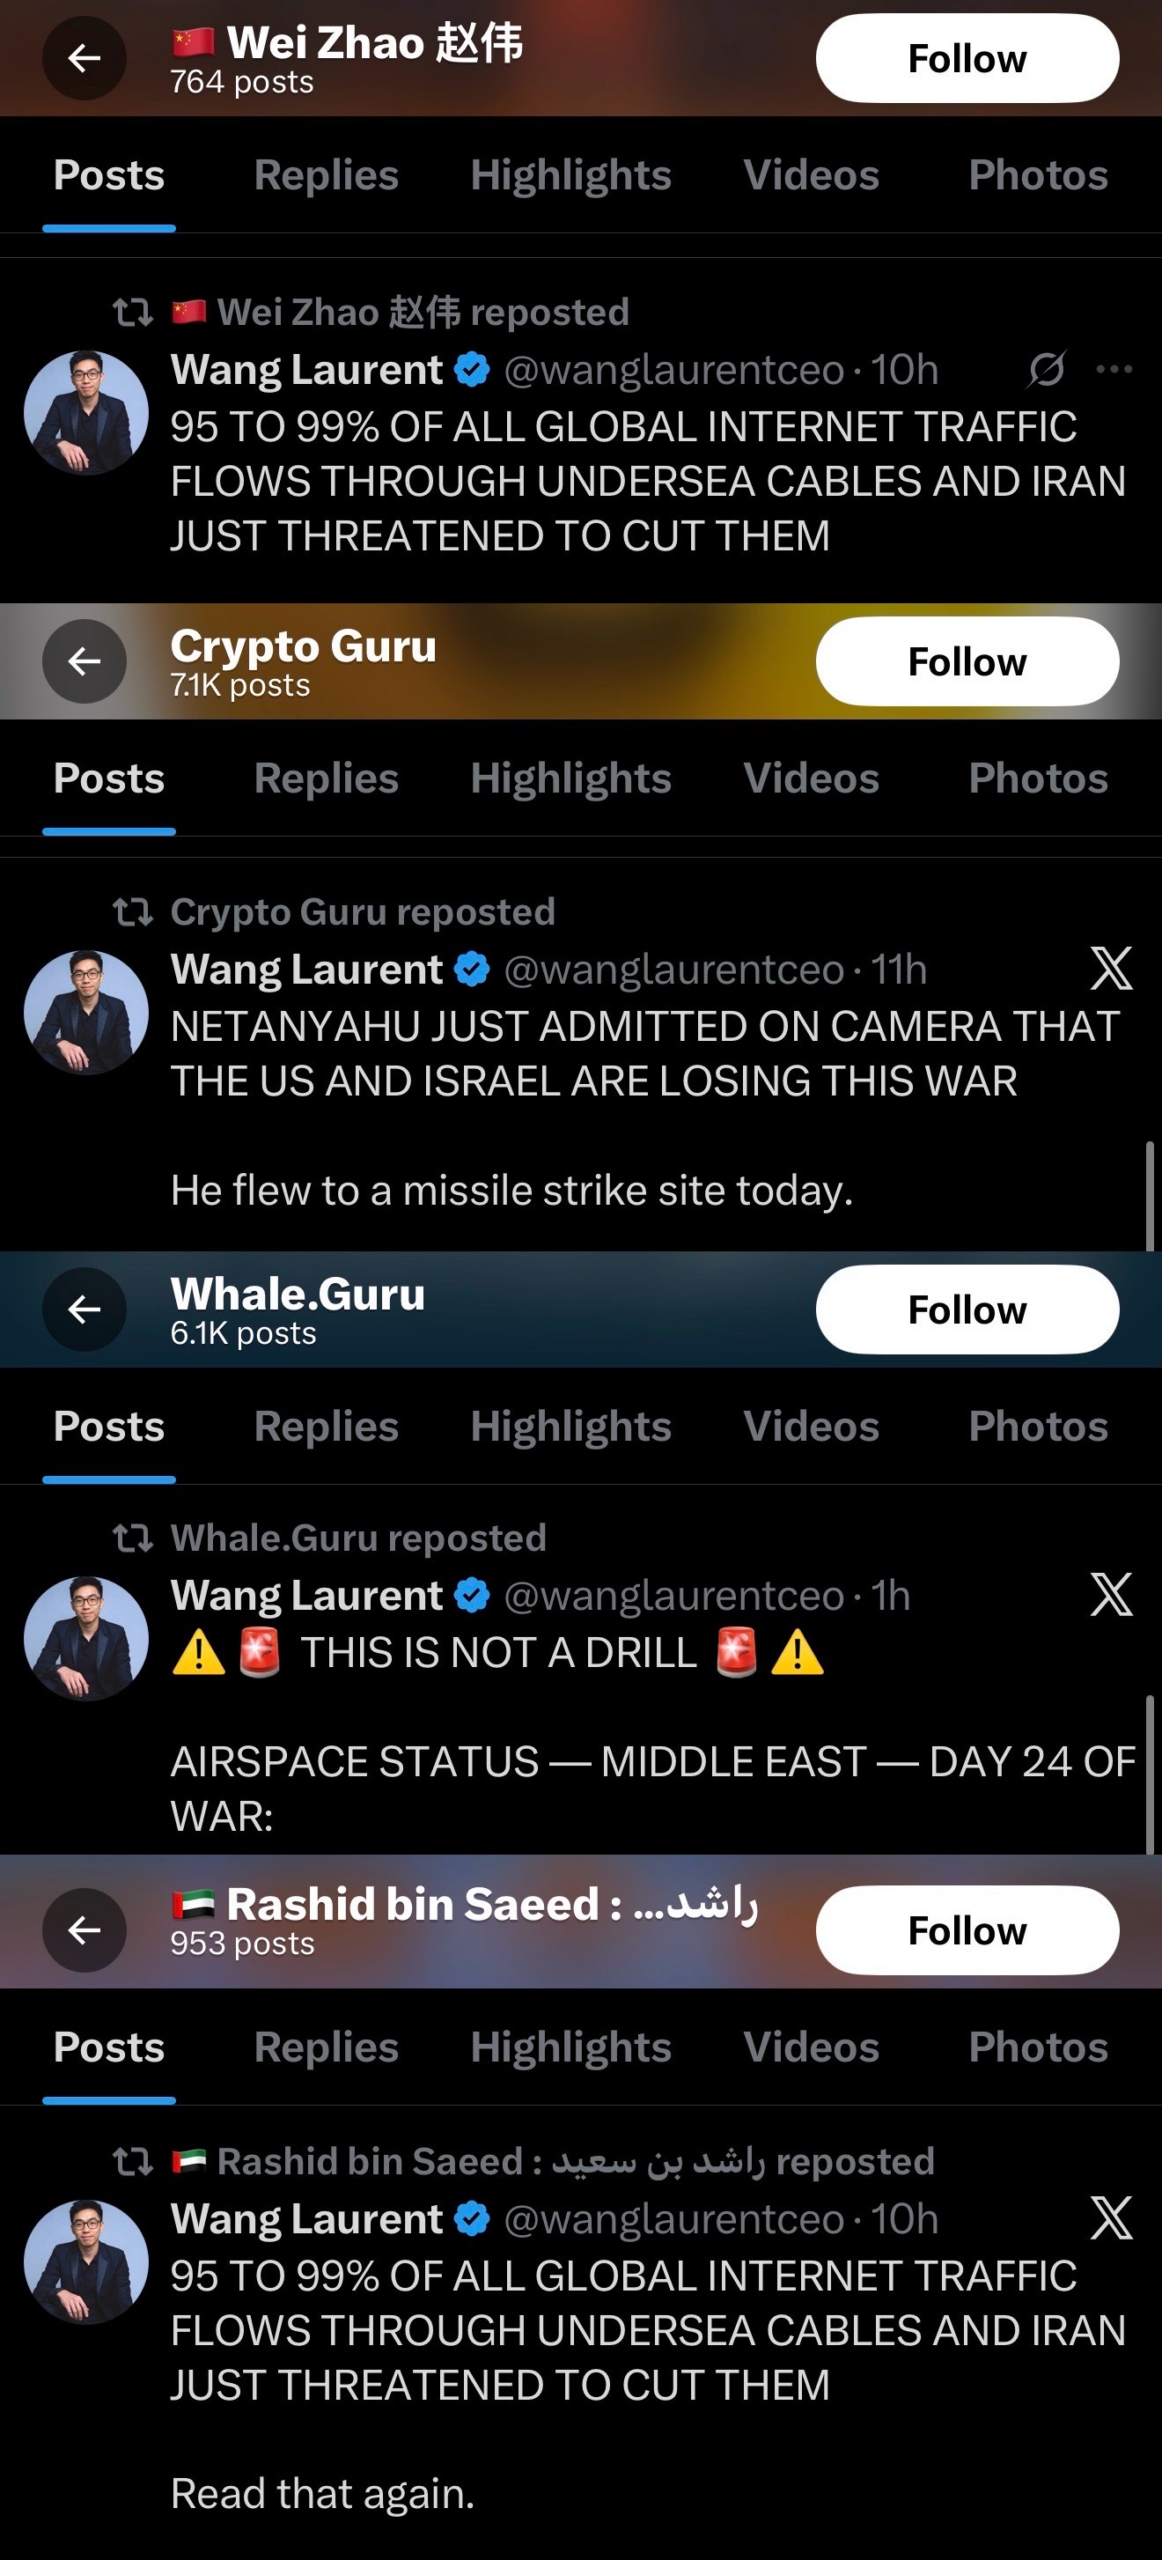
Затем родственные аккаунты в кластере репостили контент, чтобы продвинуть его дальше в алгоритмическое распределение.
ZachXBT отметил, что множество крупных аккаунтов в ответах и цитатах еще больше усилили контент, вовлекаясь в него.
За паническими постами, выложенными на всеобщее обозрение, те же самые аккаунты устраивали фальшивые раздачи и продвигали криптовалютные схемы накачки и сброса.
Схема $ORAMAMA и доказательства на цепочке
22 февраля 2026 года десять аккаунтов в идентифицированном кластере одновременно продвигали токен под названием $ORAMAMA.
Скоординированная акция проводилась на нескольких аккаунтах, после чего тема полностью замолчала. Такая картина соответствует скоординированной операции “накачивание и сброс”, когда промоутеры выходят из позиций после того, как в них вошли розничные покупатели.
ZachXBT заявил, что, судя по доказательствам на цепочке, схема приносила шестизначную прибыль. Он добавил, что кластер, судя по всему, сейчас снова занимается фермерством, что он расценил как подготовку к очередной предстоящей афере.
Случай с $ORAMAMA вписывается в общую картину кражи криптовалют с помощью социальной инженерии, которая активизировалась в начале 2026 года.
Данные отчета Nominis об инцидентах за февраль 2026 года показывают, что в том месяце в результате крупных криптоинцидентов было потеряно около 49,3 млн. долларов.
В одном случае пользователь Ethereum одобрил отправку вредоносной суммы USDT на мошеннический адрес, после чего злоумышленник с помощью звонков transferFrom вывел из кошелька примерно 337 000 долларов.
В другом случае жертва подписывала несколько обманных проверочных подписей в поддельном интерфейсе, что позволило злоумышленникам слить миллионы в активах, включая SLVon и XAUt.
Ежемесячные данные за январь 2026 года рассказывают похожую историю. Взломы на уровне протокола принесли около $86 млн. убытков, в то время как фишинг и социальная инженерия подтолкнули общий объем ежемесячных хищений к $370 – $400 млн.
В феврале подтвержденные убытки от взлома снизились примерно до $26,5 млн. в результате 15 атак, по данным некоторых трекеров. Однако, по более широким оценкам, общий объем февральских потерь составляет от 35,7 до 49,3 миллионов долларов.
ZachXBT призывает к запрету платформ и судебным мерам
ZachXBT опубликовал таблицу идентификаторов пользователей для всех 11 учетных записей в кластере, включая BinsaeedRashid, cn_redoracle, wanglaurentceo, bdcryptoguru, Whale_Guru, BaronDominus, ItsAnonApe, antmillionsbot, CNBlockIntel, sungleeiq и rami_hashimi.
Несколько аккаунтов меняли свои имена пользователя от 3 до 40 раз – такая тактика используется для того, чтобы избежать обнаружения и применения запрета. В течение нескольких часов после публикации все 11 аккаунтов заблокировал ZachXBT.




