Boomer
 Minter
 Pearl
 Pudgy Penguins
 Sui
 Covenant x402
 Pump.fun

Aperçu des principaux éléments
- Nouvelles cryptographiques : ZachXBT a exposé un réseau coordonné de plus de dix comptes utilisant la guerre.
- Le réseau a fait la promotion d’une opération de “pump and dump” appelée $ORAMAMA le 22 février 2026.
- Les 11 comptes cités ont bloqué ZachXBT peu après la publication de l’enquête.
ZachXBT, enquêteur spécialisé dans les nouvelles cryptographiques, a mis au jour un réseau coordonné de comptes sur X qui créent une panique virale à propos de la guerre et de la géopolitique afin d’attirer le trafic vers des escroqueries à la crypto-monnaie.
L’enquête, publiée dans un fil de discussion le 23 mars 2026, a permis d’identifier plus de dix comptes exploitant un système combinant l’engagement farming, de faux cadeaux et la promotion de jetons par pompage et déversement.
L’opération suit un schéma cohérent. Des comptes sont achetés avec des bases de followers existantes, puis utilisés pour publier des contenus alarmants sur la guerre et les développements politiques plusieurs fois par jour.
Des comptes alternatifs au sein du réseau repostent le contenu pour augmenter artificiellement la portée, ce qui rend les messages viraux avec des millions de vues, des milliers de likes et des réponses quotidiennes.
Crypto News : Comment le réseau a fabriqué une portée virale
ZachXBT a expliqué en détail la stratégie du réseau. Après avoir acheté des comptes avec des audiences établies, les opérateurs utilisent des personas générés par l’IA pour créer de fausses identités d’influenceurs.
Il a notamment cité le compte @wanglaurentceo, qu’il a décrit comme une fausse version créée par l’IA d’une personnalité connue des médias, construite à partir d’un compte acheté avec l’ID d’utilisateur 1804235884826333184.
Les messages de ces comptes se concentraient principalement sur des affirmations exagérées ou fausses concernant le conflit iranien et la géopolitique du Moyen-Orient.
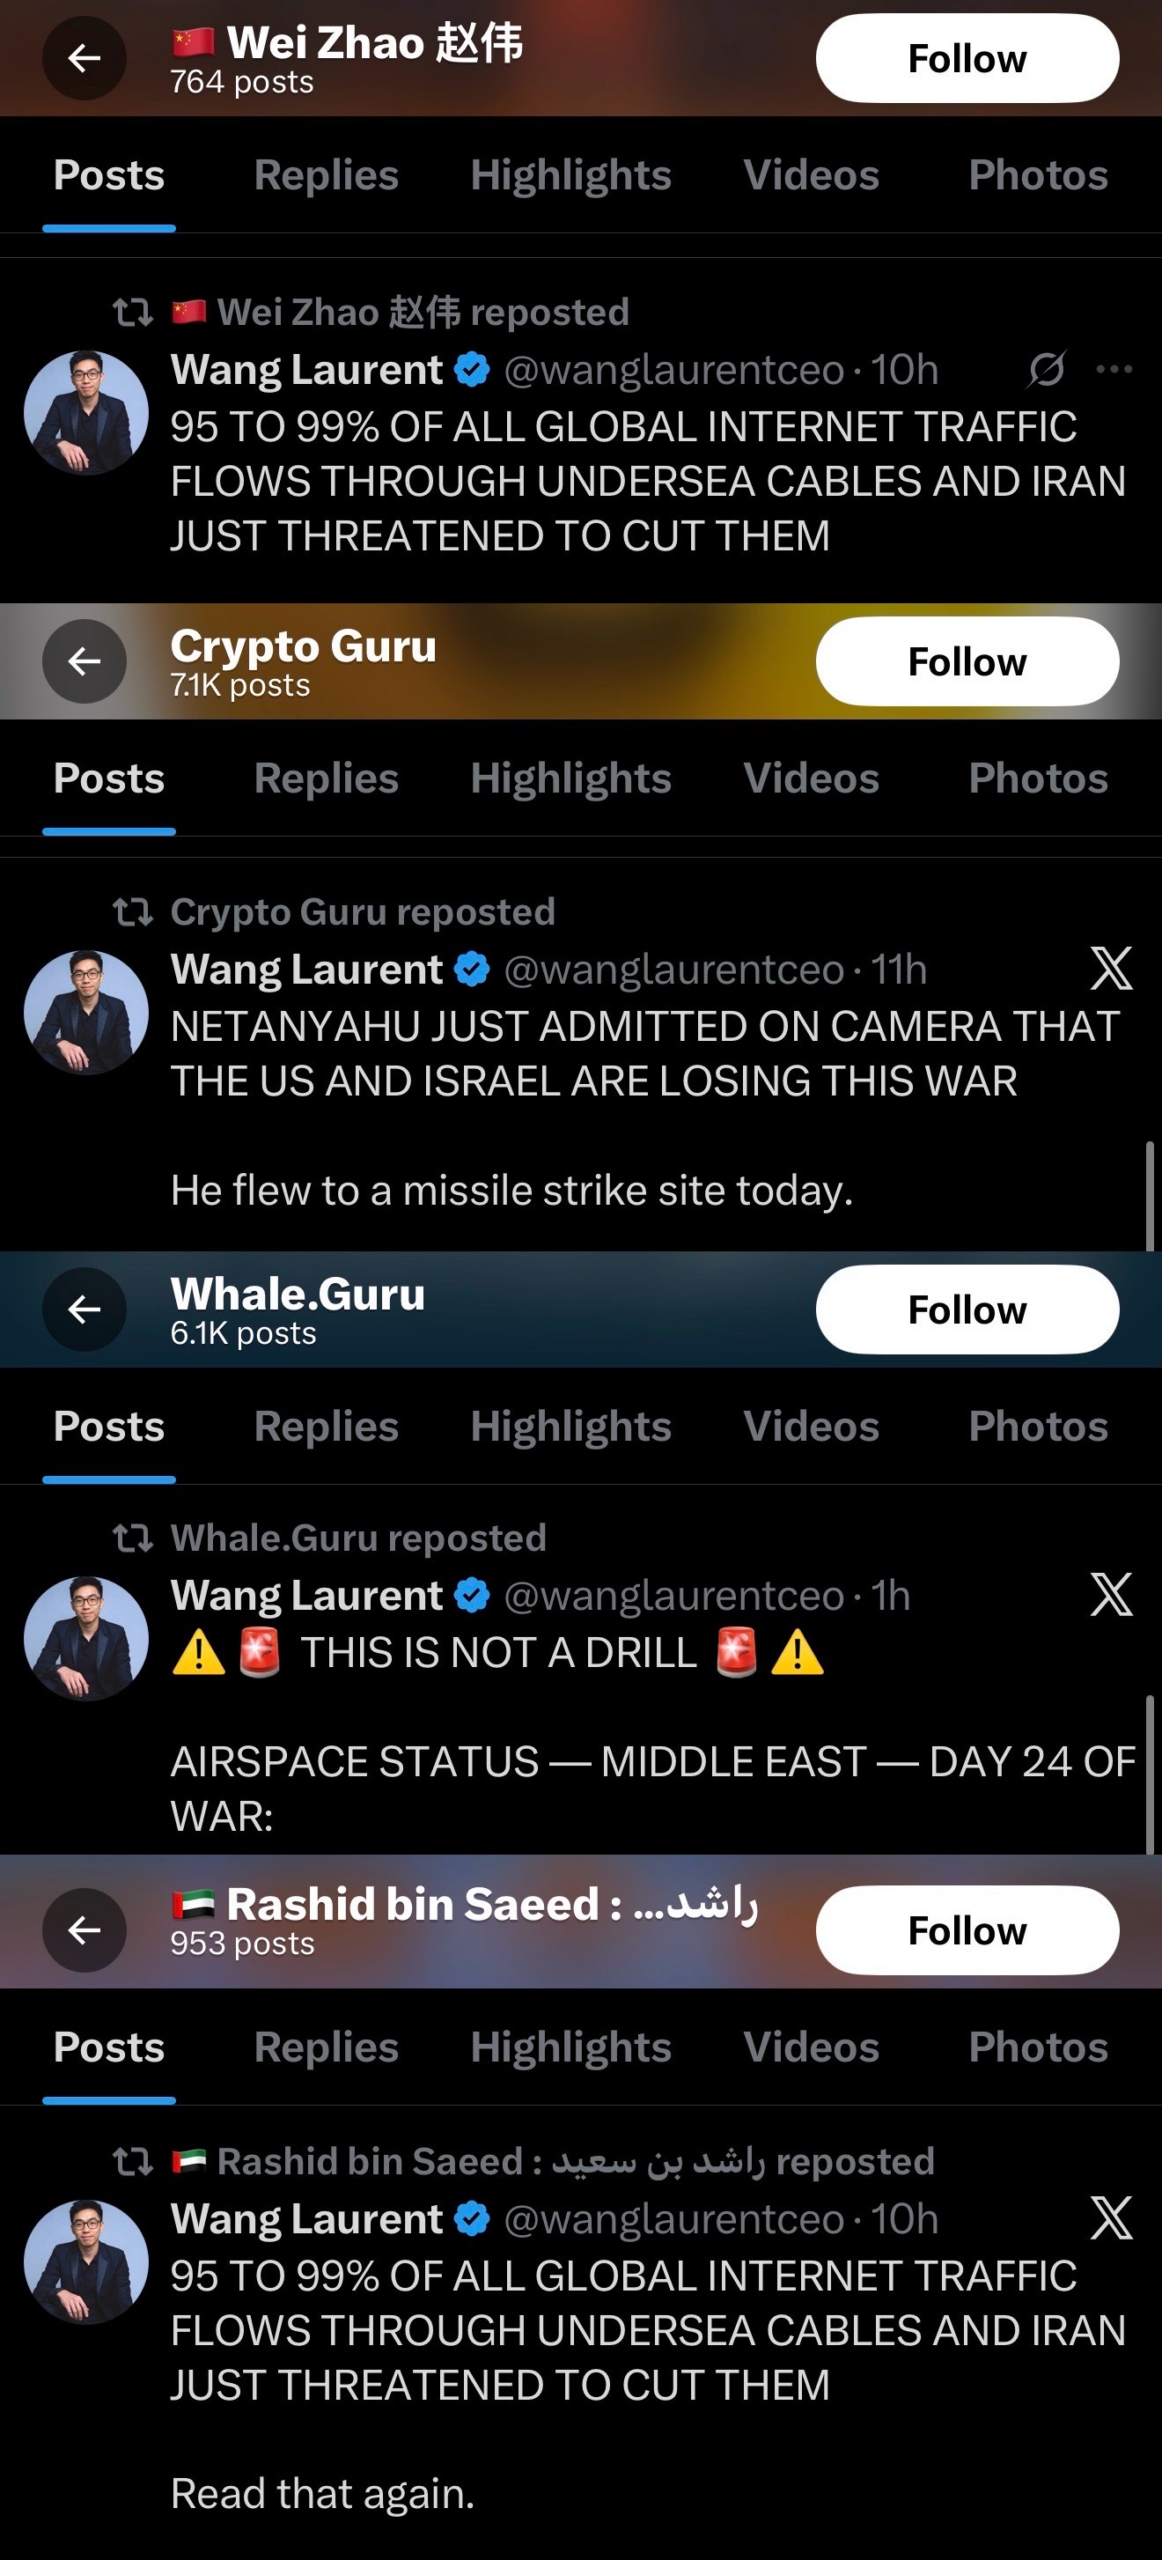
Les comptes apparentés du groupe ont ensuite reposté le contenu pour le pousser plus loin dans la distribution algorithmique.
ZachXBT a noté que de nombreux grands comptes dans les réponses et les citations ont amplifié le contenu en s’y associant.
Derrière les messages de panique destinés au grand public, les mêmes comptes organisaient de faux cadeaux et faisaient la promotion de systèmes de vente de crypto-monnaies à la sauvette.
Le système $ORAMAMA et les preuves en chaîne
Le 22 février 2026, dix comptes du groupe identifié ont simultanément fait la promotion d’un jeton appelé $ORAMAMA.
La promotion coordonnée s’est déroulée sur plusieurs comptes avant de se taire complètement sur le sujet. Il s’agit d’un schéma qui correspond à une opération coordonnée de “pump and dump”, où les promoteurs quittent leurs positions une fois que les acheteurs au détail y sont entrés.
ZachXBT a déclaré que les preuves sur la chaîne suggèrent que le système a généré des profits à six chiffres. Il a ajouté que la grappe semble maintenant cultiver à nouveau l’engagement, ce qu’il a interprété comme la préparation d’une autre escroquerie à venir.
L’affaire $ORAMAMA s’inscrit dans un schéma général de vol de cryptomonnaies par ingénierie sociale qui s’est accéléré au début de l’année 2026.
Les données du rapport d’incidents de février 2026 de Nominis montrent qu’environ 49,3 millions de dollars ont été perdus lors d’incidents cryptographiques majeurs ce mois-là.
Dans un cas, un utilisateur d’Ethereum a approuvé une allocation malveillante en USDT vers une adresse frauduleuse, après quoi l’attaquant a utilisé des appels transferFrom pour drainer environ 337 000 dollars du portefeuille.
Dans un autre cas, une victime a signé plusieurs signatures de vérification trompeuses dans une interface usurpée, ce qui a permis aux attaquants de drainer des millions de dollars dans des actifs tels que SLVon et XAUt.
Les données mensuelles de janvier 2026 révèlent une situation similaire. Les piratages au niveau du protocole ont représenté environ 86 millions de dollars de pertes, tandis que le phishing et l’ingénierie sociale ont fait grimper le montant total des vols mensuels entre 370 et 400 millions de dollars.
En février, les pertes confirmées par certains traqueurs sont tombées à environ 26,5 millions de dollars pour 15 attaques. Toutefois, des estimations plus larges situent les pertes totales de février entre 35,7 et 49,3 millions de dollars.
ZachXBT demande l’interdiction des plateformes et des poursuites judiciaires
ZachXBT a publié un tableau des identifiants des 11 comptes du cluster, dont BinsaeedRashid, cn_redoracle, wanglaurentceo, bdcryptoguru, Whale_Guru, BaronDominus, ItsAnonApe, antmillionsbot, CNBlockIntel, sungleeiq, et rami_hashimi.
Plusieurs comptes avaient changé de nom d’utilisateur entre 3 et 40 fois, une tactique utilisée pour échapper à la détection et à l’application des interdictions. Quelques heures après la publication, les 11 comptes ont bloqué ZachXBT.