Pearl
 Bitcoin
 NEAR Protocol
 Starknet
 Solana
 Quant
 Ondo

Wichtige Einblicke
- Krypto Nachrichten: ZachXBT hat ein koordiniertes Netzwerk von mehr als zehn Konten aufgedeckt, die War.
- Das Netzwerk warb am 22. Februar 2026 für ein Pump-and-Dump-Programm namens $ORAMAMA.
- Alle 11 genannten Konten hat ZachXBT kurz nach Veröffentlichung der Untersuchung gesperrt.
Der Krypto-Nachrichten-Ermittler ZachXBT hat ein koordiniertes Netzwerk von Konten auf X aufgedeckt, das virale Panik über Krieg und Geopolitik erzeugt, um den Traffic auf Krypto-Betrug zu lenken.
Die Untersuchung, die am 23. März 2026 in einem Thread veröffentlicht wurde, identifizierte mehr als zehn Konten, die ein System betreiben, das Engagement Farming, gefälschte Werbegeschenke und Pump-and-Dump-Token-Promotion kombiniert.
Die Operation folgt einem festen Schema. Es werden Konten mit bestehenden Follower-Basen gekauft und dann dazu benutzt, mehrmals täglich alarmierende Inhalte über Krieg und politische Entwicklungen zu posten.
Alternative Konten innerhalb des Netzwerks posten Inhalte, um die Reichweite künstlich zu erhöhen, so dass Beiträge mit Millionen von Ansichten, Tausenden von Likes und täglichen Antworten viral werden.
Krypto Nachrichten: Wie das Netzwerk virale Reichweite erzeugte
ZachXBT erläuterte die Strategie des Netzwerks im Detail. Nach dem Kauf von Konten mit etablierten Zielgruppen verwenden die Betreiber KI-generierte Personas, um gefälschte Influencer-Identitäten zu erstellen.
Ein Beispiel, das er hervorhob, war das Konto @wanglaurentceo, das er als eine von der KI erstellte gefälschte Version einer bekannten Medienfigur beschrieb, die auf einem gekauften Konto mit der Benutzer-ID 1804235884826333184 basiert.
Die Beiträge auf diesen Konten konzentrierten sich stark auf übertriebene oder falsche Behauptungen über den Iran-Konflikt und die Geopolitik im Nahen Osten.
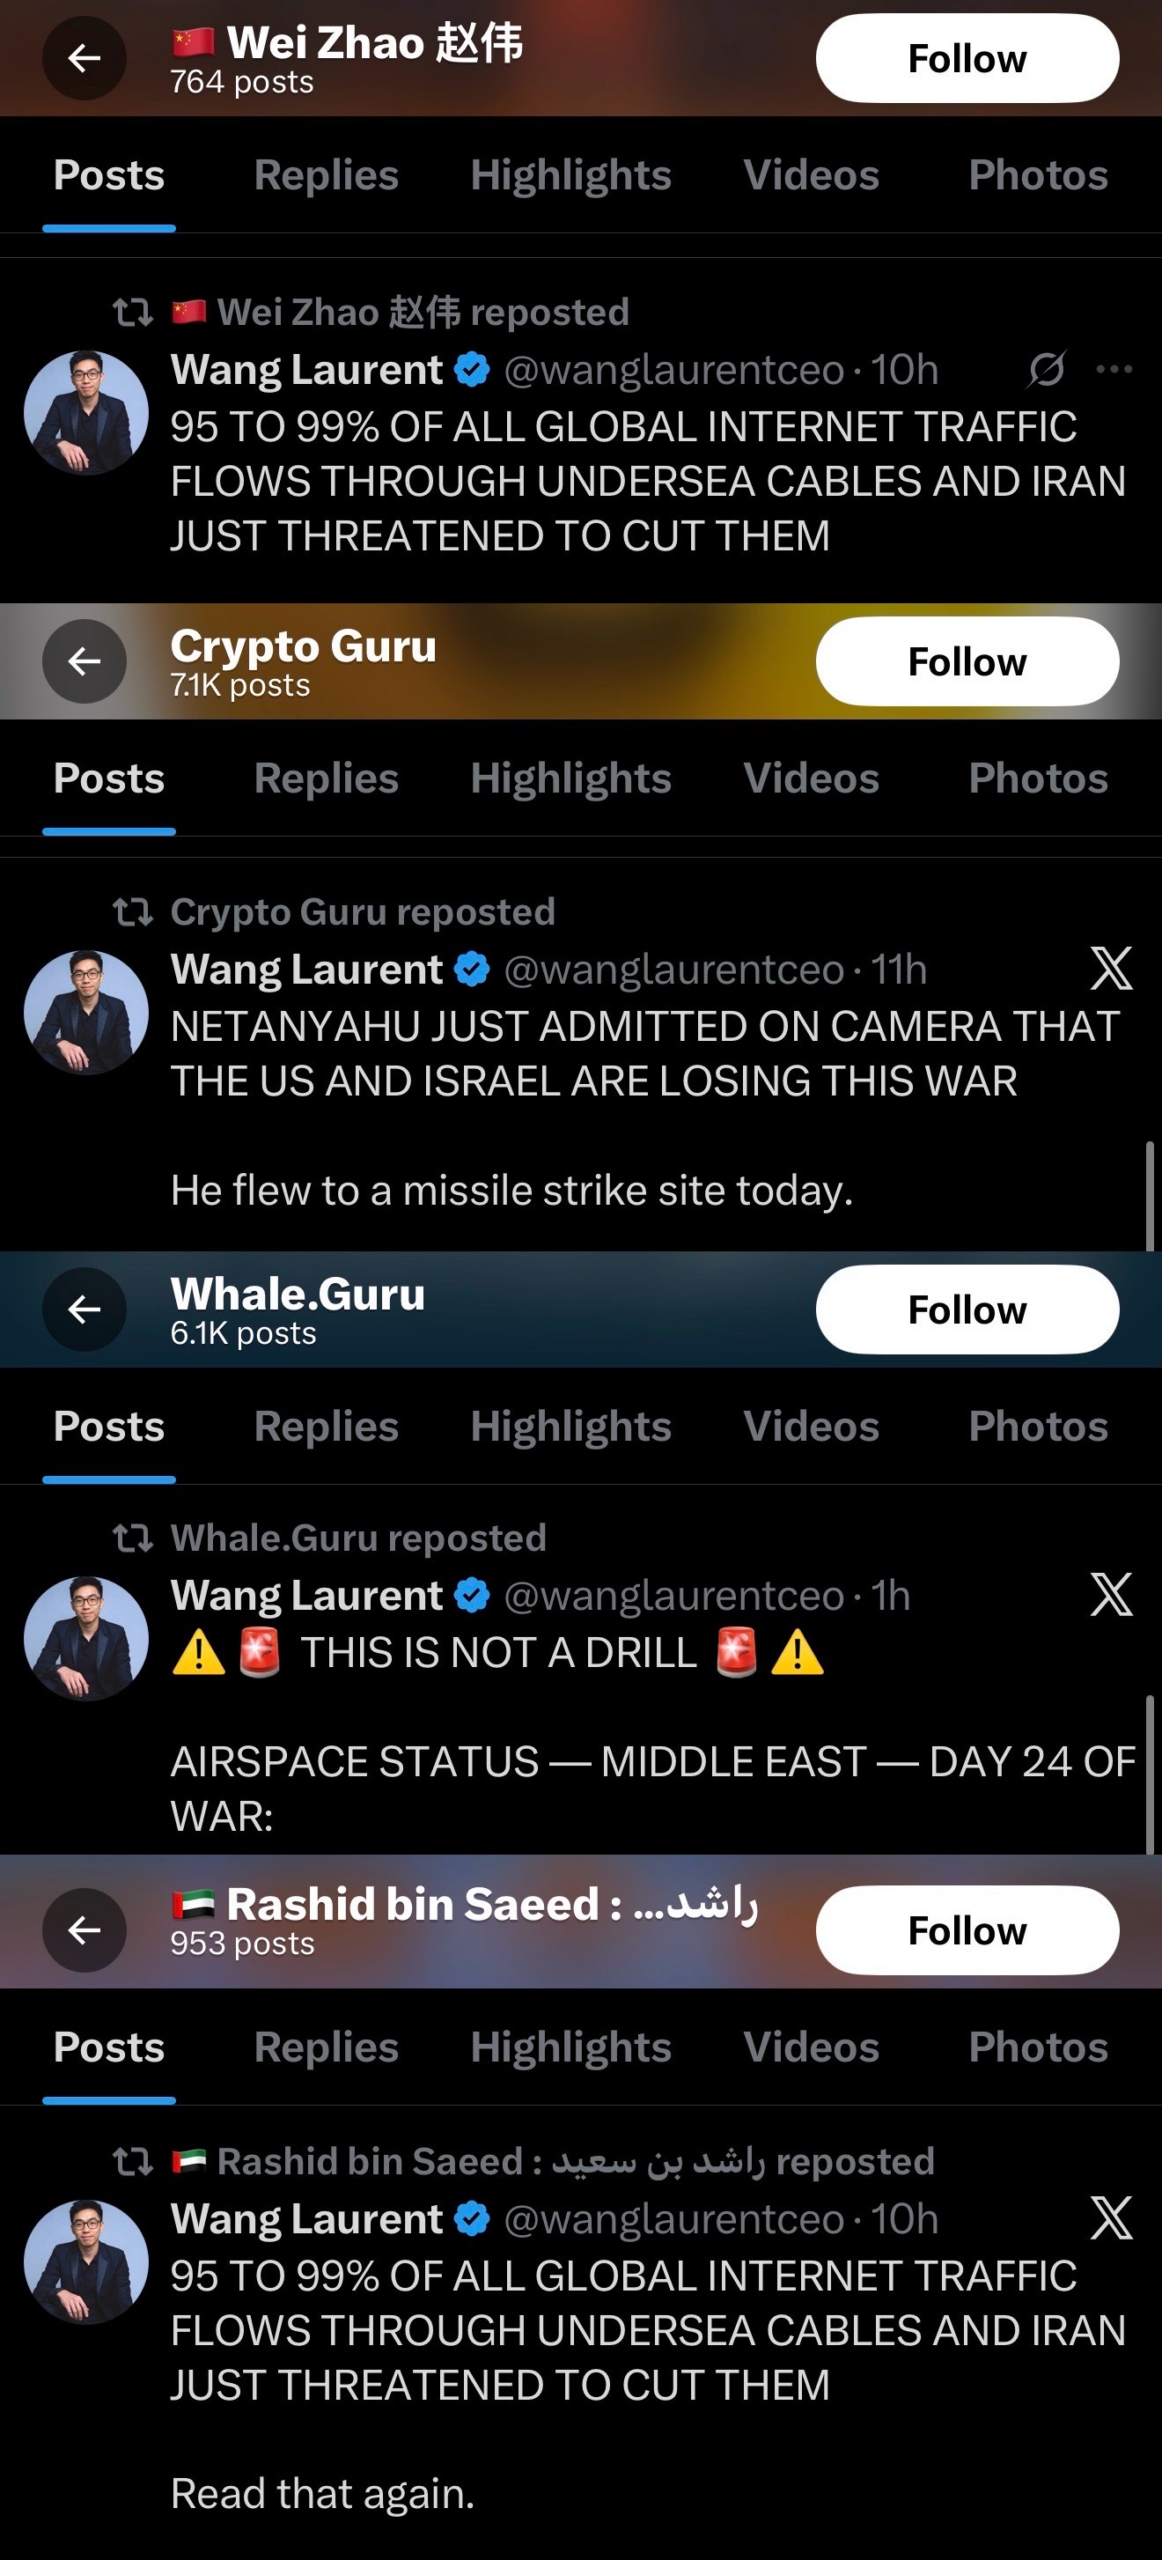
Verwandte Konten in dem Cluster haben den Inhalt dann erneut gepostet, um ihn weiter in die algorithmische Verbreitung zu bringen.
ZachXBT stellte fest, dass zahlreiche große Konten in Antworten und Zitat-Posts den Inhalt weiter verstärkten, indem sie sich mit ihm beschäftigten.
Hinter den öffentlich zugänglichen Panikmeldungen verbargen sich gefälschte Werbegeschenke und Krypto-Pump-and-Dump-Programme.
Das $ORAMAMA-Schema und der On-Chain-Beweis
Am 22. Februar 2026 haben zehn Konten in dem identifizierten Cluster gleichzeitig einen Token namens $ORAMAMA beworben.
Die koordinierte Werbeaktion lief über mehrere Konten, bevor das Thema völlig zum Erliegen kam. Dies ist ein Muster, das mit einer koordinierten Pump-and-Dump-Operation übereinstimmt, bei der die Promotoren ihre Positionen aufgeben, sobald die Einzelhandelskäufer eingestiegen sind.
ZachXBT erklärte, dass die Beweise auf der Kette darauf hindeuten, dass mit dem Betrug sechsstellige Gewinne erzielt wurden. Er fügte hinzu, dass der Cluster anscheinend jetzt wieder ein Engagement anstrebt, was er als Vorbereitung für einen weiteren bevorstehenden Betrug interpretierte.
Der Fall $ORAMAMA fügt sich in ein Gesamtmuster von Krypto-Diebstählen ein, die sich Anfang 2026 beschleunigt haben.
Daten aus dem Nominis-Bericht über Vorfälle im Februar 2026 zeigen, dass in diesem Monat rund 49,3 Millionen Dollar durch größere Krypto-Vorfälle verloren gingen.
In einem Fall genehmigte ein Ethereum-Benutzer eine böswillige USDT-Zuteilung an eine Betrugsadresse, woraufhin der Angreifer transferFrom-Aufrufe verwendete, um etwa 337.000 $ aus der Wallet abzuziehen.
In einem anderen Fall signierte ein Opfer mehrere betrügerische Verifizierungssignaturen in einer gefälschten Schnittstelle, was es den Angreifern ermöglichte, Millionen von Vermögenswerten, einschließlich SLVon und XAUt, abzuziehen.
Die monatlichen Daten vom Januar 2026 erzählen eine ähnliche Geschichte. Hacks auf Protokollebene verursachten Verluste in Höhe von 86 Millionen Dollar, während Phishing und Social Engineering den monatlichen Gesamtdiebstahl auf 370 bis 400 Millionen Dollar ansteigen ließen.
Im Februar sanken die bestätigten Hackverluste auf etwa 26,5 Millionen Dollar bei 15 Angriffen durch einige Tracker. Breitere Schätzungen gehen jedoch davon aus, dass die Gesamtverluste im Februar zwischen 35,7 Millionen und 49,3 Millionen Dollar lagen.
ZachXBT fordert Plattformverbote und rechtliche Schritte
ZachXBT veröffentlichte eine Tabelle mit den Benutzer-IDs aller 11 Konten im Cluster, darunter BinsaeedRashid, cn_redoracle, wanglaurentceo, bdcryptoguru, Whale_Guru, BaronDominus, ItsAnonApe, antmillionsbot, CNBlockIntel, sungleeiq und rami_hashimi.
Mehrere Konten hatten ihre Benutzernamen 3 bis 40 Mal geändert, eine Taktik, um der Entdeckung und Durchsetzung von Sperren zu entgehen. Innerhalb weniger Stunden nach der Veröffentlichung wurden alle 11 Konten von ZachXBT gesperrt.