
 Pearl
 Starknet
 Quantus
 Sui
 NEAR Protocol
 Pudgy Penguins
 Lighter

ข้อมูลเชิงลึกที่สำคัญ
- ข่าวคริปโต: ZachXBT เปิดโปงเครือข่ายที่ประสานงานกันของบัญชีมากกว่าสิบบัญชีโดยใช้กลยุทธ์ “สงคราม”
- เครือข่ายดังกล่าวได้โปรโมตแผนการปั่นหุ้นและเทขาย (pump and dump scheme) ที่ชื่อว่า $ORAMAMA เมื่อวันที่ 22 กุมภาพันธ์ 2026
- บัญชีผู้ใช้ทั้ง 11 บัญชีที่ถูกระบุชื่อได้บล็อก ZachXBT ในเวลาไม่นานหลังจากที่การสืบสวนถูกเผยแพร่
ZachXBT นักสืบข่าวคริปโต ได้เปิดโปงเครือข่ายที่ประสานงานกันของบัญชีต่างๆ บน X ที่สร้างความตื่นตระหนกเกี่ยวกับสงครามและภูมิรัฐศาสตร์เพื่อดึงดูดผู้คนให้เข้าไปตกเป็นเหยื่อของการ หลอกลวง เกี่ยวกับคริปโต
การสืบสวนซึ่งเผยแพร่ในกระทู้เมื่อวันที่ 23 มีนาคม 2026 ระบุว่ามีบัญชีมากกว่าสิบรายที่ดำเนินการตามแผนการที่ผสมผสานการสร้างการมีส่วนร่วม การแจกของรางวัลปลอม และการปั่นราคาโทเค็นแล้วเทขาย
ปฏิบัติการนี้เป็นไปตามแผนการที่วางไว้อย่างสม่ำเสมอ โดยจะซื้อบัญชีผู้ใช้ที่มีฐานผู้ติดตามอยู่แล้ว จากนั้นจะใช้บัญชีเหล่านั้นโพสต์เนื้อหาที่น่าตกใจเกี่ยวกับสงครามและการพัฒนาทางการเมืองหลายครั้งต่อวัน
บัญชีผู้ใช้ปลอมภายในเครือข่ายจะแชร์เนื้อหาซ้ำเพื่อเพิ่มการเข้าถึงอย่างไม่เป็นธรรมชาติ ทำให้โพสต์นั้นกลายเป็นไวรัล มีผู้เข้าชมหลายล้านครั้ง กดไลค์หลายพันครั้ง และมีการตอบกลับทุกวัน
ข่าวคริปโต: เครือข่ายนี้สร้างกระแสไวรัลได้อย่างไร
ZachXBT ได้เปิดเผยกลยุทธ์ของเครือข่ายอย่างละเอียด หลังจากซื้อบัญชีที่มีฐานผู้ติดตามอยู่แล้ว ผู้ดำเนินการจะใช้ปัญญาประดิษฐ์ (AI) สร้างตัวตนปลอมของอินฟลูเอนเซอร์ขึ้นมา
ตัวอย่างหนึ่งที่เขาเน้นย้ำคือบัญชี @wanglaurentceo ซึ่งเขาอธิบายว่าเป็นบัญชีปลอมที่สร้างขึ้นโดย AI โดยเลียนแบบบุคคลที่มีชื่อเสียงในวงการสื่อ สร้างขึ้นจากบัญชีที่ซื้อมาซึ่งมีรหัสผู้ใช้ 1804235884826333184
ข้อความที่โพสต์จากบัญชีเหล่านี้มุ่งเน้นไปที่การกล่าวอ้างที่เกินจริงหรือเป็นเท็จเกี่ยวกับความขัดแย้งในอิหร่านและภูมิรัฐศาสตร์ของตะวันออกกลางเป็นอย่างมาก
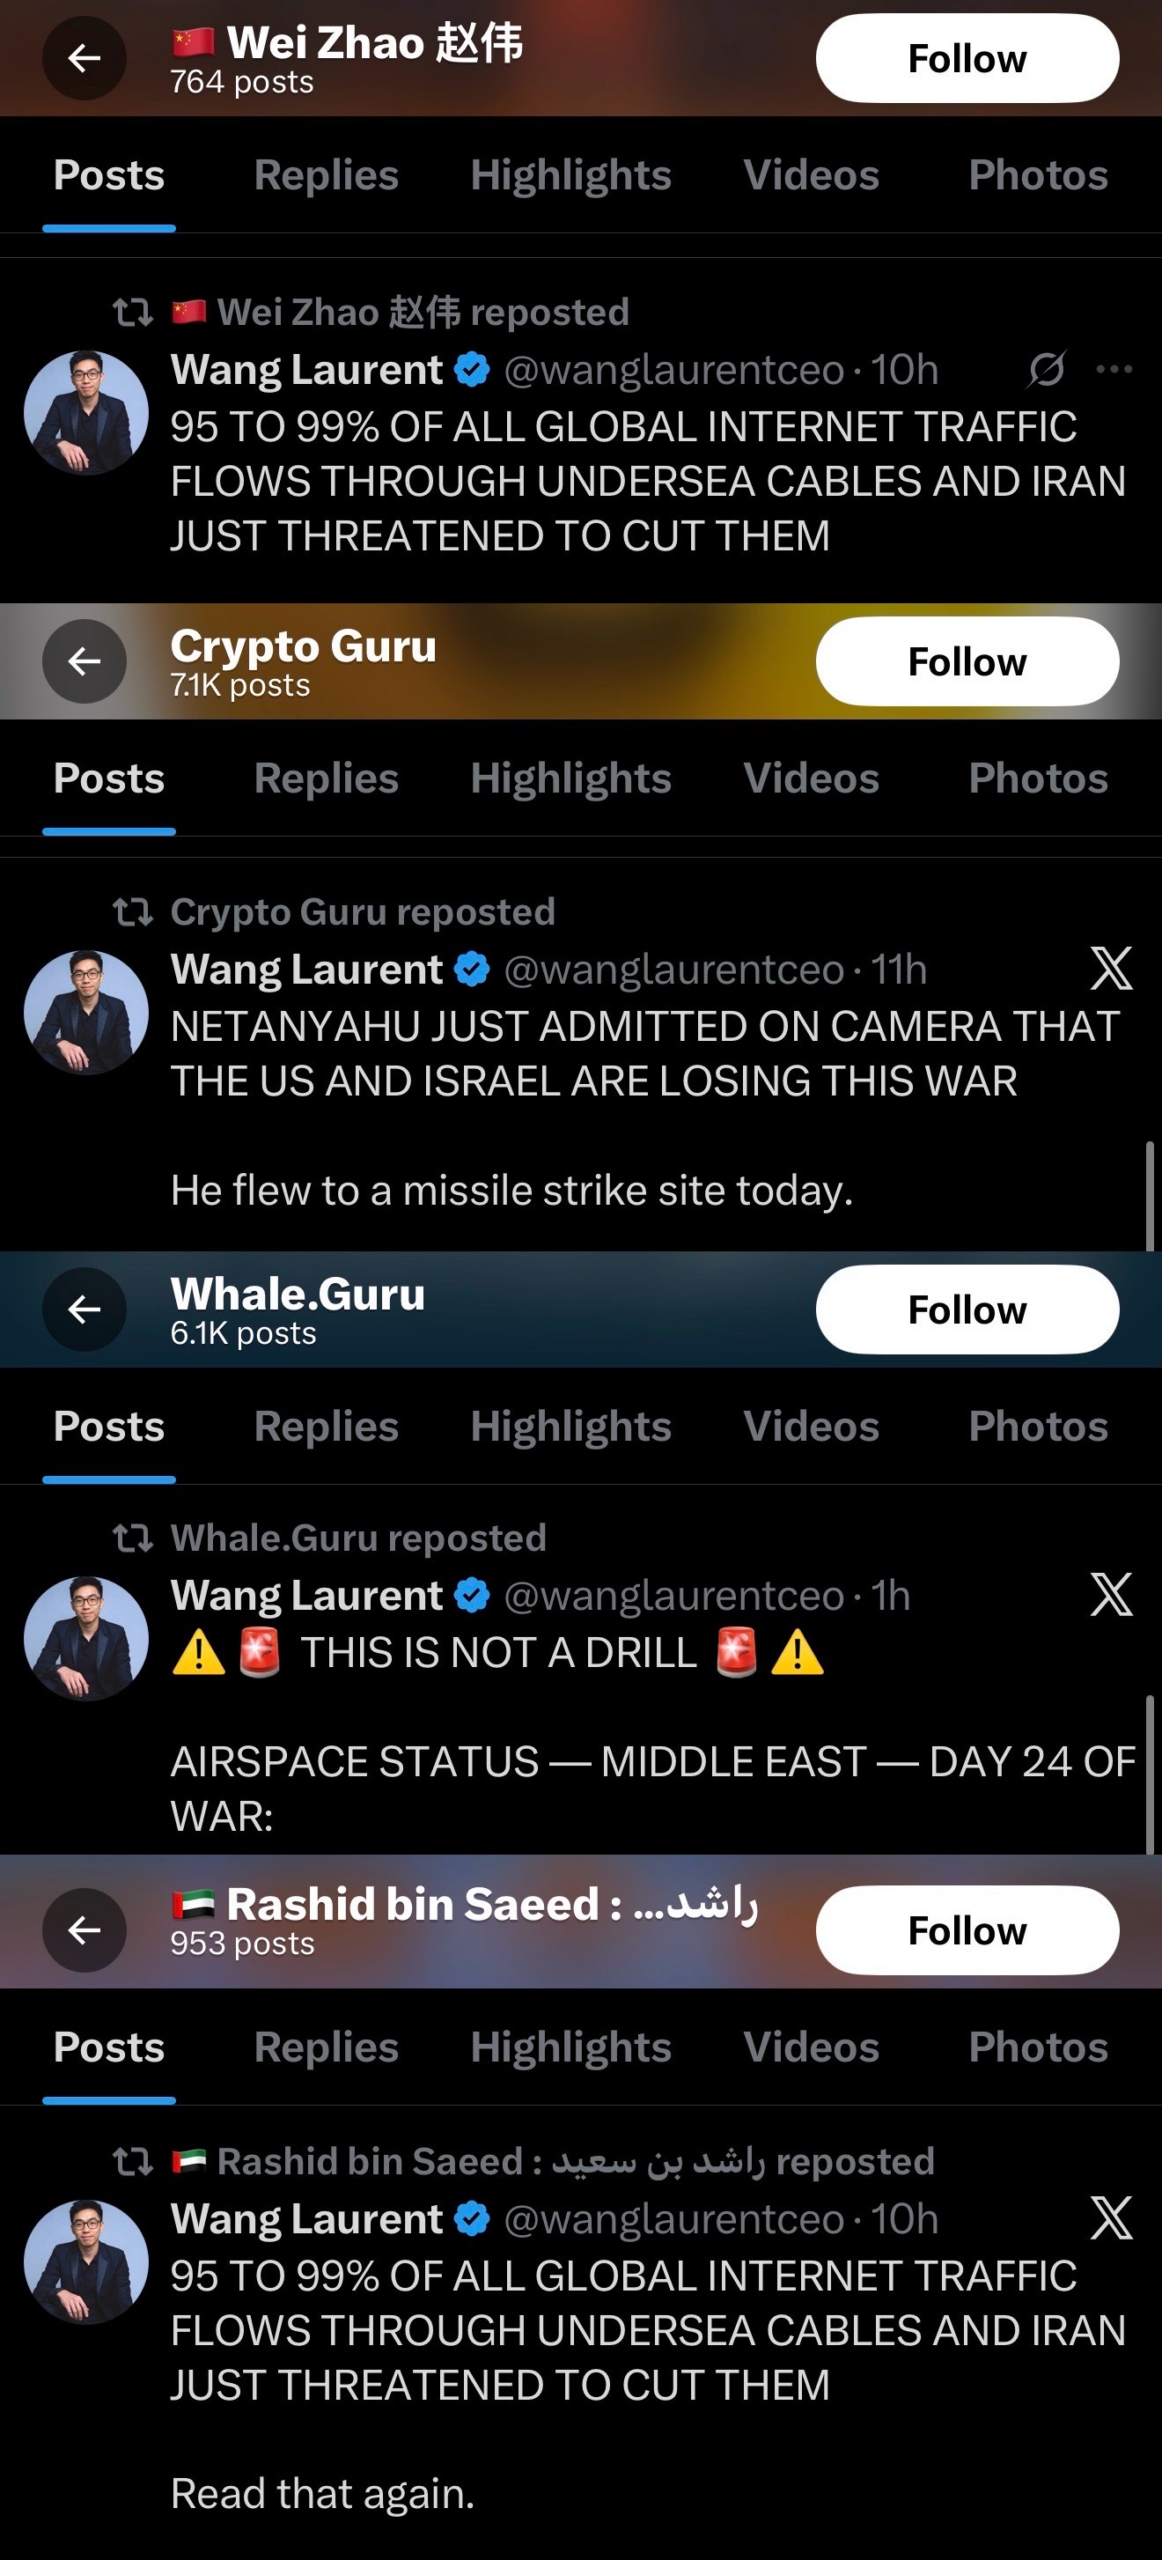
จากนั้นบัญชีที่เกี่ยวข้องในกลุ่มได้แชร์เนื้อหาดังกล่าวต่อเพื่อผลักดันให้เนื้อหานั้นแพร่กระจายไปยังระบบอัลกอริทึมมากขึ้น
ZachXBT ตั้งข้อสังเกตว่า บัญชีผู้ใช้ขนาดใหญ่จำนวนมากได้แสดงความคิดเห็นและโพสต์อ้างอิง ซึ่งช่วยขยายเนื้อหาให้กว้างขวางยิ่งขึ้นด้วยการมีปฏิสัมพันธ์กับเนื้อหาดังกล่าว
เบื้องหลังโพสต์ตื่นตระหนกที่แสดงต่อสาธารณะ บัญชีเหล่านั้นยังจัดกิจกรรมแจกของรางวัลปลอมและส่งเสริมแผนการปั่นราคาและเทขายคริปโตเคอร์เรนซีอีกด้วย
โครงการ $ORAMAMA และหลักฐานบนบล็อกเชน
เมื่อวันที่ 22 กุมภาพันธ์ 2569 บัญชีผู้ใช้สิบบัญชีในกลุ่มที่ระบุไว้ได้ทำการโปรโมตโทเค็นชื่อ $ORAMAMA พร้อมกัน
การโปรโมทแบบประสานงานนี้เกิดขึ้นในหลายบัญชีก่อนที่จะเงียบหายไปโดยสิ้นเชิง นี่เป็นรูปแบบที่สอดคล้องกับการปฏิบัติการปั่นหุ้นและเทขายแบบประสานงาน โดยที่ผู้โปรโมทจะขายหุ้นออกไปเมื่อผู้ซื้อรายย่อยเข้ามาซื้อแล้ว
ZachXBT ระบุว่าหลักฐานบนบล็อกเชนชี้ให้เห็นว่าโครงการนี้สร้างกำไรได้ถึงหลักแสนดอลลาร์ เขากล่าวเสริมว่าขณะนี้คลัสเตอร์ดังกล่าวดูเหมือนจะเริ่มทำการปั่นยอดการมีส่วนร่วมอีกครั้ง ซึ่งเขาตีความว่าเป็นการเตรียมการสำหรับกลโกงครั้งใหม่ที่จะเกิดขึ้นในอนาคต
กรณีของ $ORAMAMA เป็นส่วนหนึ่งของรูปแบบโดยรวมของการโจรกรรมคริปโตเคอร์เรนซีที่ใช้กลวิธีทางสังคม ซึ่งทวีความรุนแรงขึ้นในช่วงต้นปี 2026
ข้อมูลจากรายงานเหตุการณ์ของ Nominis ในเดือนกุมภาพันธ์ 2026 แสดงให้เห็นว่ามีเงินสูญเสียไปประมาณ 49.3 ล้านดอลลาร์สหรัฐจากเหตุการณ์สำคัญที่เกี่ยวข้องกับคริปโตเคอร์เรนซีในเดือนนั้น
ในกรณีหนึ่ง ผู้ใช้ Ethereum รายหนึ่งอนุมัติการอนุญาต USDT ที่เป็นอันตรายไปยังที่อยู่ของมิจฉาชีพ หลังจากนั้นผู้โจมตีได้ใช้คำสั่ง transferFrom เพื่อถอนเงินประมาณ 337,000 ดอลลาร์ออกจากกระเป๋าเงิน
อีกกรณีหนึ่งเกี่ยวข้องกับเหยื่อที่ลงนามในลายเซ็นยืนยันปลอมหลายรายการในอินเทอร์เฟซปลอม ทำให้ผู้โจมตีสามารถขโมยสินทรัพย์มูลค่าหลายล้านดอลลาร์ รวมถึง SLVon และ XAUt ได้
ข้อมูลรายเดือนจากเดือนมกราคม 2026 แสดงให้เห็นเรื่องราวที่คล้ายคลึงกัน การแฮ็กในระดับโปรโตคอลก่อให้เกิดความเสียหายประมาณ 86 ล้านดอลลาร์ ในขณะที่การฟิชชิงและการใช้เทคนิคทางสังคมทำให้การโจรกรรมรวมรายเดือนพุ่งสูงขึ้นไปถึง 370 ถึง 400 ล้านดอลลาร์
ในเดือนกุมภาพันธ์ ความเสียหายจากการแฮ็กที่ได้รับการยืนยันลดลงเหลือประมาณ 26.5 ล้านดอลลาร์ จากการโจมตี 15 ครั้งโดยโปรแกรมติดตามข้อมูลบางกลุ่ม อย่างไรก็ตาม การประเมินในวงกว้างระบุว่าความเสียหายทั้งหมดในเดือนกุมภาพันธ์อยู่ระหว่าง 35.7 ล้านถึง 49.3 ล้านดอลลาร์
ZachXBT เรียกร้องให้มีการแบนแพลตฟอร์มและดำเนินคดีทางกฎหมาย
ZachXBT เผยแพร่ตารางรหัสผู้ใช้สำหรับบัญชีทั้ง 11 บัญชีในคลัสเตอร์ รวมถึง BinsaeedRashid, cn_redoracle, wanglaurentceo, bdcryptoguru, Whale_Guru, BaronDominus, ItsAnonApe, antmillionsbot, CNBlockIntel, sungleeiq และ rami_hashimi
บัญชีผู้ใช้หลายบัญชีได้เปลี่ยนชื่อผู้ใช้ถึง 3-40 ครั้ง ซึ่งเป็นกลยุทธ์ที่ใช้เพื่อหลีกเลี่ยงการตรวจจับและการบังคับใช้การแบน ภายในไม่กี่ชั่วโมงหลังจากการเผยแพร่ บัญชีผู้ใช้ทั้ง 11 บัญชีได้บล็อก ZachXBT แล้ว




